Calculadora de coste de un ciberataque para tu empresa
Publicado el 13 de agosto de 2026
🧮 Herramienta gratuita · sin registro
Coste estimado del incidente:
Tiempo de recuperación estimado:
Esta calculadora da una estimación orientativa a partir de rangos medios reportados para pymes españolas, escalados por tamaño de empresa y nivel de preparación. No es una predicción del coste específico de un incidente en tu empresa, que depende de qué sistemas y datos se vean afectados, tu sector y tu respuesta. No constituye asesoramiento técnico ni legal.
El 60% de los incidentes de ciberseguridad que gestionó INCIBE en 2025 afectaron a pymes y autónomos, no a grandes corporaciones. Si tu negocio piensa que es “demasiado pequeño” para interesarle a un atacante, los datos dicen lo contrario: los negocios pequeños suelen tener menos defensas y son, precisamente por eso, un objetivo más fácil.
Los números de 2025-2026
INCIBE (el Instituto Nacional de Ciberseguridad) publica cifras que dejan pocas dudas sobre la magnitud del problema:
- Más de 122.000 incidentes de ciberseguridad gestionados en 2025, un 26% más que el año anterior.
- 60% de los incidentes afectó a pymes y autónomos, no a grandes empresas.
- El phishing es el vector de entrada principal, presente en el 38% de los casos: un correo o mensaje fraudulento que engaña a alguien del equipo para que haga clic, descargue algo o facilite unas credenciales.
- El rescate medio exigido en ataques de ransomware a pymes españolas en 2026 es de 45.000 € — y pagarlo no garantiza recuperar los datos ni que no se filtren igualmente.
- El coste medio total de un ciberataque a una pyme española se sitúa entre 35.000 € y 80.000 €, sumando parón operativo, recuperación, consultoría de seguridad y, en algunos casos, sanciones asociadas.
Lo que de verdad dispara el coste: el tiempo parado
El factor que más influye en la factura final no es tanto el ataque en sí como cuánto tarda la empresa en volver a funcionar con normalidad:
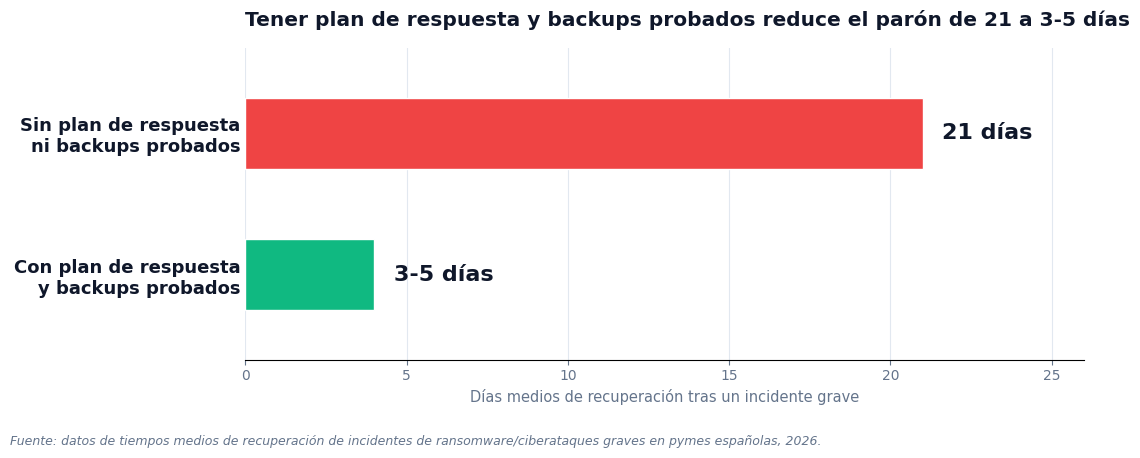
Una empresa sin plan de respuesta ni copias de seguridad probadas tarda de media 21 días en recuperarse por completo de un incidente grave. Cada uno de esos días es facturación perdida, personal parado y, a menudo, clientes que se van a la competencia mientras el negocio está caído. Las empresas que sí tienen un plan de respuesta documentado y copias de seguridad que han comprobado que funcionan (no basta con que existan: hay que probar que se restauran) recortan ese parón a 3-5 días — casi una cuarta parte.
En qué se va el dinero, partida por partida
El coste de un ciberataque casi nunca es una única factura: es la suma de varias partidas que se van sumando mientras dura el problema. Las que más pesan, de más a menos habitual:
| Partida | Qué incluye |
|---|---|
| Parón operativo | Facturación no generada mientras los sistemas están caídos o restringidos |
| Recuperación técnica | Consultores de ciberseguridad, restauración de sistemas y datos, horas extra del equipo de IT |
| Rescate (si es ransomware) | Media de 45.000 € en pymes españolas — sin garantía de recuperar los datos |
| Obligaciones RGPD | Si hay datos personales afectados, notificación a la AEPD en 72 horas y, en su caso, sanción |
| Reputación y clientes | El más difícil de cuantificar, pero el que más se repite en encuestas a empresas afectadas |
No todas las empresas sufren las cinco partidas a la vez — una pyme sin ransomware ni datos personales comprometidos puede librarse de dos de ellas — pero cuantas más se acumulen, más se aleja el coste final del extremo inferior del rango. Si el ataque afecta a datos personales, conviene tener claro de antemano el importe real de una sanción RGPD: la notificación tardía a la AEPD es en sí misma una infracción, independiente del ciberataque original — comprueba si vas dentro del plazo de 72 horas para notificar la brecha en cuanto detectes el incidente.
Cómo funciona la calculadora de arriba
La herramienta parte del rango medio reportado para pymes españolas (35.000€-80.000€) y lo ajusta según dos cosas que sí están bajo tu control:
- El tamaño de tu empresa, porque no es lo mismo un negocio con dos empleados y un ordenador que una empresa de 100 personas con varios sistemas y bases de datos de clientes. La calculadora escala el rango orientativo hacia abajo o hacia arriba según el número de empleados que indiques.
- Tu nivel de preparación: si tienes copias de seguridad probadas y un plan de respuesta a incidentes, aplicamos una reducción sobre el rango base, reflejando el mismo efecto que se ve en los datos reales de tiempos de recuperación — no es una fórmula oficial, es una estimación orientativa para que veas el orden de magnitud de lo que te la juegas si no inviertes en prepararte.
Si el tipo de incidente que más te preocupa es el ransomware, la herramienta añade el dato del rescate medio (45.000€) como referencia aparte, porque es un coste distinto al de la recuperación general.
Qué hacer para reducir el riesgo (y el coste si pasa)
Ninguna de estas medidas requiere un presupuesto de gran empresa:
- Copias de seguridad automáticas y probadas: no solo que existan, sino comprobar periódicamente que se pueden restaurar de verdad. Es la medida individual con más impacto en el tiempo de recuperación.
- Un plan de respuesta sencillo por escrito: quién decide qué hacer, a quién se llama primero (tu proveedor de IT, tu seguro si lo tienes, INCIBE), y qué sistemas se aíslan primero.
- Formación básica contra el phishing para todo el equipo, no solo para el departamento técnico — el 38% de los incidentes empiezan ahí, y es la medida más barata de todas. Comprueba el nivel de riesgo de phishing de tu empresa con un autodiagnóstico rápido de cinco preguntas.
- Autenticación en dos pasos en el correo y en cualquier sistema con acceso a datos de clientes.
- Guarda el teléfono de la Línea de Ayuda en Ciberseguridad de INCIBE: el 017, gratuito y disponible 24 horas, para pedir ayuda en el momento en que ocurra un incidente, antes de tomar decisiones precipitadas como pagar un rescate.
- Valora contratar un ciberseguro que cubra la diferencia entre el rango de coste que calculaste arriba y lo que tu empresa podría asumir sin ayuda: solo 3 de cada 10 empresas españolas tienen esta cobertura hoy.
Ninguna de estas medidas elimina el riesgo por completo —no existe la seguridad al 100%—, pero cambian radicalmente el escenario si algo pasa: la diferencia entre restaurar los sistemas en un fin de semana con una copia de seguridad de esta misma mañana, o pasar tres semanas reconstruyendo todo desde cero mientras los clientes esperan respuesta. Esa diferencia es, casi siempre, la que separa el extremo inferior del extremo superior del rango de coste que calcula la herramienta.
Una ley que llega, aunque vaya con retraso
La Directiva europea NIS2 obligará a empresas medianas y grandes de sectores críticos (energía, banca, sanidad, transporte, infraestructura digital) a cumplir requisitos de gestión de riesgos y notificación de incidentes, con multas de hasta 10 millones de euros. España debía tenerla transpuesta desde octubre de 2024 y sigue sin hacerlo — la Comisión Europea le mandó un segundo requerimiento formal en mayo de 2026. Para la mayoría de pymes fuera de esos sectores no aplica todavía de forma directa, pero si tu empresa presta servicios a una entidad de esos sectores (proveedor, subcontrata), es cuestión de tiempo que te lo empiecen a exigir por contrato, aunque la ley española siga sin aprobarse — comprueba si tu sector y tamaño ya te incluyen.
Fuentes
- INCIBE registra 122.000 incidentes de ciberseguridad en 2025, Revista Ciberseguridad
- Coste de un ciberataque para una empresa en España: cifras reales, Cibersafety
- Ciberseguridad para pymes en 2026: los datos, la ley que llega, Polco Agency
- NIS2 España: transposición, entidades esenciales, plazos y sanciones, Legiscope
- Línea de Ayuda en Ciberseguridad — 017, INCIBE
Escrito por José G. · Informático
Informático con más de 30 años de experiencia profesional, 20 de ellos gestionando documentación confidencial —tanto administrativa como sanitaria— en el entorno empresarial. NoLoDigoYo nace de esa experiencia práctica con datos sensibles: cada herramienta se apoya en cifras y fuentes oficiales verificables, no en opinión.
Preguntas frecuentes
¿Cuánto cuesta realmente un ciberataque a una pyme?
Las estimaciones varían según qué se incluya, pero el rango más citado en fuentes de 2026 sitúa el coste medio de un ciberataque a una pyme española entre 35.000 € y 80.000 €, contando parón operativo, recuperación de sistemas y datos, honorarios de consultores de seguridad y, en algunos casos, sanciones RGPD asociadas. Sin contar el daño reputacional ni la pérdida de clientes, que son más difíciles de cuantificar pero muy reales.
¿Qué es lo que más encarece la recuperación?
El tiempo de inactividad. Una empresa mediana tarda de media 21 días en recuperarse por completo de un incidente grave de ransomware, y cada día parado significa facturación perdida, personal parado y, a menudo, clientes que se van a la competencia mientras dura el problema. Las empresas con plan de respuesta a incidentes documentado y copias de seguridad probadas reducen ese tiempo a 3-5 días.
¿El ransomware es el ataque más caro?
Suele ser el más mediático y uno de los más costosos: el rescate medio exigido a pymes españolas en 2026 es de 45.000 €, y eso es solo el pago del rescate — sin contar que pagar no garantiza recuperar los datos ni evita que se filtren igualmente. Pero el phishing es, con diferencia, el vector de entrada más habitual: el 38% de los incidentes registrados por INCIBE empiezan con un correo o mensaje fraudulento que engaña a alguien del equipo.
¿Vale la pena invertir en un plan de respuesta a incidentes si somos pequeños?
Los números lo justifican: pasar de 21 días de parón a 3-5 días no es un matiz, es la diferencia entre un susto caro y un problema que puede hacer cerrar el negocio. Un plan de respuesta no tiene por qué ser costoso — para una pyme, empieza por tener copias de seguridad automáticas y probadas (no basta con que existan, hay que comprobar que se restauran), y un documento sencillo con quién hace qué si pasa algo.
¿Qué es la Directiva NIS2 y me afecta ya?
NIS2 es la directiva europea de ciberseguridad para 'entidades esenciales e importantes' de sectores críticos (energía, transporte, banca, sanidad, infraestructura digital, administración pública) y empresas medianas o grandes de esos sectores, con sanciones de hasta 10 millones de euros. España debía transponerla antes del 17 de octubre de 2024 y sigue sin hacerlo: la Comisión Europea envió un segundo requerimiento formal en mayo de 2026 exigiendo que se apruebe con urgencia. Para la mayoría de pymes fuera de esos sectores críticos, hoy no aplica directamente, pero conviene seguir su tramitación si tu empresa presta servicios a una de esas entidades.
¿Esta calculadora me da el coste exacto que tendría un ataque en mi empresa?
No. Es una estimación orientativa basada en rangos medios reportados para pymes españolas según su tamaño y su nivel de preparación, no una predicción específica de tu empresa. El coste real depende de qué sistemas y datos se vean afectados, tu sector, tu seguro (si lo tienes) y la rapidez de tu respuesta. Úsala para dimensionar el riesgo, no como una cifra definitiva.
¿Dónde puedo pedir ayuda si sufro un incidente?
INCIBE (Instituto Nacional de Ciberseguridad) gestiona la Línea de Ayuda en Ciberseguridad, el 017, gratuita y disponible 24/7 para autónomos, empresas y particulares. También puedes contactar con su equipo de respuesta a incidentes (INCIBE-CERT) para asistencia técnica. Es el primer paso recomendado antes de negociar con nadie que exija un rescate.
¿Cuántos incidentes de ciberseguridad hay en España?
INCIBE gestionó más de 122.000 incidentes de ciberseguridad en 2025, un 26% más que el año anterior. El 60% de esos incidentes afectó a pymes y autónomos, no a grandes corporaciones — el estereotipo de que 'a mi negocio no le va a pasar porque es pequeño' es, según estos datos, justo al revés: las empresas pequeñas son el objetivo mayoritario.