Brecha de seguridad: plazo de 72 horas para notificar a la AEPD y sanciones
Publicado el 3 de septiembre de 2026
🧮 Herramienta gratuita · sin registro
Tope legal orientativo de la sanción (infracción "menos grave", art. 83.4 RGPD):
Esta herramienta es una guía orientativa sobre el plazo de notificación del art. 33 RGPD y no sustituye la valoración de riesgo que exige el propio RGPD ni el asesoramiento de un profesional. El tope legal mostrado es el límite máximo teórico, no una predicción de la sanción real.
El 17 de marzo de 2026, un ayuntamiento español descubrió que había enviado por error un lote de documentación con datos personales sensibles a decenas de destinatarios equivocados. No fue un ciberataque sofisticado ni una banda de ransomware: fue un fallo humano, el tipo de incidente que le puede pasar a cualquier pyme con un CRM, un correo mal configurado o un empleado que pulsa “enviar a todos” sin revisar la lista. Lo que decide si ese error se queda en un incidente menor o se convierte en un expediente sancionador no es tanto la gravedad del fallo original, sino lo que la empresa hace en las 72 horas siguientes.
2025 en cifras: la AEPD aprieta el paso con las brechas
Los datos oficiales de la Agencia Española de Protección de Datos (AEPD) muestran una tendencia clara:
- 2.765 notificaciones de brechas de datos personales recibidas en 2025, la cifra más alta hasta la fecha.
- Más del 80% proceden del sector privado; el resto, de administraciones públicas.
- Más de 209 millones de personas potencialmente afectadas por brechas notificadas en 2025 — también un récord — y más de 200 millones de comunicaciones enviadas a esas personas.
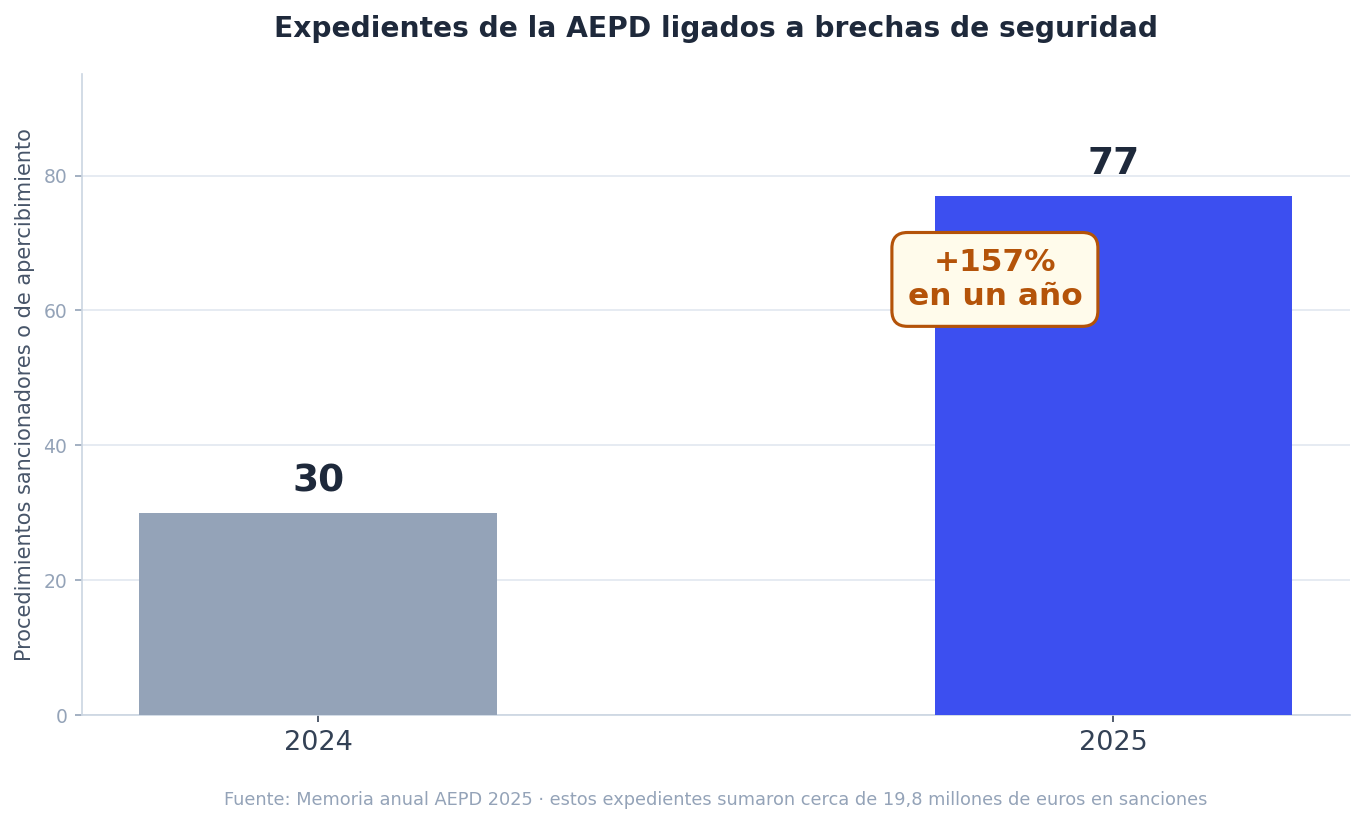
- Los procedimientos sancionadores o de apercibimiento ligados a brechas de seguridad pasaron de 30 en 2024 a 77 en 2025, un aumento del 157%.
- Esos expedientes sumaron cerca de 19,8 millones de euros en sanciones, el 40% del importe total sancionado por la AEPD en todo el año.
Los ciberincidentes de tipo ransomware y las intrusiones con exfiltración masiva de datos son los que afectan a más personas por incidente, pero la mayoría de expedientes que terminan en sanción no vienen de ataques sofisticados: vienen de una reacción tardía, incompleta o mal documentada ante una brecha que, gestionada a tiempo, no habría generado ningún problema adicional.
Qué cuenta como “brecha de seguridad”
El RGPD define la brecha de seguridad de forma mucho más amplia de lo que la mayoría de negocios imagina: es cualquier incidente que comprometa la confidencialidad, integridad o disponibilidad de datos personales, ya sea de forma accidental o ilícita. Esto incluye, entre otros:
- Un ciberataque con exfiltración de datos (el escenario “típico”).
- Un correo o carta con datos personales enviado al destinatario equivocado — como el caso con el que abre este artículo.
- Un portátil, móvil o USB con datos sin cifrar que se pierde o se roba.
- Un fallo de configuración que deja una base de datos o un panel de administración accesible públicamente.
- Un borrado accidental de datos sin copia de seguridad disponible (afecta a la disponibilidad, no solo a la confidencialidad).
Si tu empresa gestiona la ciberseguridad con cierto nivel de madurez, ya sabes que la pregunta no es tanto “¿nos van a atacar?” sino “¿qué hacemos las primeras horas cuando pase?” — algo que también tratamos con más detalle en nuestra calculadora de coste de un ciberataque para tu empresa. Si además tu empresa cae dentro del ámbito de la Directiva NIS2, el mismo incidente puede obligarte a notificar en paralelo al CSIRT competente con sus propios plazos (24 horas, 72 horas y un mes), además de a la AEPD.
El plazo de 72 horas: cuándo empieza y qué debe incluir la notificación
El artículo 33 del RGPD obliga al responsable del tratamiento a notificar la brecha a la AEPD sin dilaciones indebidas y, en todo caso, en un plazo máximo de 72 horas, salvo que sea improbable que la brecha suponga un riesgo para los derechos y libertades de las personas afectadas.
Tres matices que se malinterpretan constantemente:
- El plazo cuenta desde que tienes constancia de la brecha, no desde que ocurrió. Si un servidor fue comprometido el lunes pero no lo detectas hasta el jueves, las 72 horas empiezan a contar el jueves.
- No hace falta tener el análisis completo para notificar. El artículo 33.4 permite notificar por fases: puedes avisar dentro de plazo con la información que tengas y completarla después, sin esperar a cerrar la investigación forense completa.
- Si te pasas del plazo, tienes que explicar por qué. El propio artículo 33.1 exige que, si la notificación no se hace dentro de las 72 horas, se acompañe de los motivos de la dilación. “Estábamos investigando internamente” o “estábamos preparando la comunicación” no suelen considerarse justificación suficiente por sí solas.
Según el artículo 33.3 del RGPD, la notificación a la AEPD debe incluir, como mínimo:
- La naturaleza de la brecha, incluyendo las categorías y el número aproximado de personas afectadas, y las categorías y el número aproximado de registros de datos afectados.
- El nombre y los datos de contacto del delegado de protección de datos (DPO) o de otro punto de contacto.
- Las consecuencias probables de la brecha.
- Las medidas adoptadas o propuestas para ponerle remedio y, en su caso, mitigar sus posibles efectos negativos.
La AEPD pone a disposición un formulario específico en su sede electrónica y una guía práctica para la notificación de brechas que conviene tener revisada antes de que ocurra un incidente, no durante él.
Cuándo hay que avisar también a los afectados (no solo a la AEPD)
Notificar a la AEPD y comunicar a los afectados son dos obligaciones distintas, con un umbral de riesgo diferente. El artículo 34 del RGPD exige comunicar la brecha directamente a las personas afectadas cuando sea probable que suponga un riesgo alto (no solo un riesgo, sino un riesgo alto) para sus derechos y libertades: por ejemplo, exposición de contraseñas, datos financieros, datos de salud o cualquier combinación de datos que facilite el fraude o la usurpación de identidad.
Esta comunicación:
- Debe hacerse sin dilación indebida.
- Debe redactarse en lenguaje claro y sencillo, no en jerga legal.
- Debe describir la naturaleza de la brecha y recomendar medidas concretas que la persona puede tomar (cambiar contraseñas, vigilar movimientos bancarios, activar alertas de fraude, etc.).
El RGPD exime de esta comunicación directa en tres supuestos: si aplicaste medidas técnicas que hacen los datos ininteligibles para terceros (como cifrado fuerte con la clave a salvo), si adoptaste medidas posteriores que garantizan que el riesgo alto ya no es probable, o si la comunicación individual supondría un esfuerzo desproporcionado — en cuyo caso se sustituye por una comunicación pública o una medida equivalente. La AEPD ofrece la herramienta “Comunica-Brecha RGPD” precisamente para ayudar a valorar si se cumple alguno de estos supuestos.
Si eres encargado del tratamiento: la cadena de notificación
No todas las empresas que sufren una brecha son las que tienen que notificar a la AEPD directamente. El RGPD distingue entre el responsable del tratamiento (quien decide para qué se usan los datos: normalmente tu cliente) y el encargado del tratamiento (quien los trata por cuenta de otro: una gestoría, un proveedor de software, un contact center, una asesoría). Si tu empresa es encargado del tratamiento —algo muy habitual entre pymes de servicios que gestionan datos de sus propios clientes empresariales—, tu obligación no es notificar a la AEPD, sino avisar a tu cliente (el responsable) sin dilación indebida en cuanto tengas constancia de la brecha, según el artículo 33.2 del RGPD. Es tu cliente quien, a partir de ese aviso, tiene que valorar el riesgo y, si procede, notificar a la AEPD dentro de las 72 horas siguientes a que él mismo tuvo constancia.
Esto genera un problema práctico habitual: si como encargado tardas tres días en avisar a tu cliente, le estás dejando prácticamente sin margen para cumplir su propio plazo. Por eso los contratos de encargado de tratamiento (art. 28 RGPD) suelen fijar un plazo mucho más corto que el legal —24 o 48 horas, por ejemplo— para esta comunicación interna entre encargado y responsable. Si gestionas datos de terceros, revisa qué plazo concreto te obliga tu contrato: puede ser más estricto que el que impone el RGPD al responsable final, y no cumplirlo es en sí mismo una infracción grave según la LOPDGDD, independientemente de lo que decida después el responsable.
Errores habituales que convierten un incidente menor en una sanción
En la práctica, las sanciones de la AEPD por brechas de seguridad rara vez castigan el incidente en sí —los fallos ocurren, y la propia Agencia lo asume—: lo que castigan es la reacción. Los patrones que más se repiten en las resoluciones sancionadoras son:
- Esperar a “saberlo todo” antes de notificar. El RGPD permite notificar por fases precisamente para evitar este error, pero muchas empresas retrasan el aviso semanas enteras porque están “investigando internamente” o “preparando la comunicación”, en lugar de notificar dentro de plazo con la información disponible y completarla después.
- No documentar la decisión de no notificar. Si concluyes que una brecha no supone riesgo y decides no avisar a la AEPD, esa valoración tiene que quedar por escrito, con la fecha y los motivos. Sin ese registro, ante una reclamación posterior la AEPD parte de que no se hizo ninguna valoración de riesgo en absoluto.
- Notificar a la AEPD pero olvidar a los afectados (o al revés). Son dos obligaciones independientes con umbrales de riesgo distintos: cumplir una no exime de valorar la otra.
- Enviar una notificación incompleta sin justificar los huecos. Si a los tres días no tienes el número exacto de afectados, indícalo como estimación y explica que se completará —no dejes el campo en blanco ni esperes a tenerlo exacto para notificar.
- No exigir a los proveedores (encargados) que informen a tiempo. Si tu gestoría, tu CRM en la nube o tu proveedor de nóminas sufre una brecha que afecta a tus datos, sigues siendo tú, como responsable, quien debe notificar a la AEPD en plazo. Un contrato de encargado sin cláusulas de notificación rápida es un punto ciego que se paga caro cuando el incidente ocurre en la infraestructura de otro.
Sanciones: cómo se clasifica y cuánto puede costar
La LOPDGDD (art. 73) clasifica como infracción grave tanto el incumplimiento del deber de notificar a la AEPD (art. 33 RGPD) como el de comunicar a los afectados cuando la AEPD lo haya requerido expresamente (art. 34 RGPD). Al tratarse de infracciones expresamente listadas en el artículo 83.4 del propio RGPD, el tope legal es el de la banda “menos grave”: hasta 10.000.000 € o el 2% de la facturación anual mundial, la cifra que sea mayor — no la banda superior de hasta 20 millones o el 4% que se reserva para vulneraciones de principios básicos como el consentimiento o las transferencias internacionales (ya cubrimos ese cálculo completo en nuestra calculadora de multa RGPD).
Casos reales que ilustran cómo se traduce esto en la práctica:
| Caso | Sanción | Motivo |
|---|---|---|
| Air Europa | 600.000 € | Notificación tardía de una brecha con datos de tarjetas, junto con falta de medidas de seguridad |
| Ibermutua | 1.000.000 € | Brecha por error humano: datos confidenciales de 3.395 personas enviados a 354 destinatarios (ver calculadora de multa RGPD) |
| Ayuntamiento de Getafe | 3 apercibimientos (sin multa) | Brecha con riesgo real, infringiendo los arts. 5.1.f, 32 y 33 RGPD |
Un matiz que casi nadie menciona: como cualquier sanción del RGPD, existe una reducción acumulable de hasta el 40% (20% por reconocer responsabilidad + 20% por pago voluntario antes de que la resolución sea firme), así que el importe que finalmente paga la empresa suele ser inferior al que aparece en la propuesta de resolución y en la prensa.
Las administraciones públicas no reciben multa económica sino un apercibimiento (art. 77 LOPDGDD), como en el caso de Getafe: la infracción se declara igualmente y queda pública, pero sin importe pecuniario.
Cómo evitar la sanción en la práctica
La notificación en sí no es lo que sanciona la AEPD — de hecho, la propia Agencia ha aclarado que notificar una brecha no implica una multa automática. Lo que sanciona es la falta de reacción, el retraso injustificado o la falta de medidas previas. Algunas medidas concretas:
- Ten un protocolo de respuesta a incidentes por escrito, con roles claros: quién decide si hay que notificar, quién redacta la notificación y quién la envía. Sin esto, las primeras 24-48 horas se suelen perder en decidir quién decide.
- Documenta internamente cualquier incidente, aunque decidas que no hace falta notificarlo. El artículo 33.5 obliga a mantener un registro de todas las brechas —se notifiquen o no— con los hechos, sus efectos y las medidas correctoras adoptadas. La AEPD puede pedir ese registro en cualquier inspección.
- Valora contratar asesoramiento legal especializado de urgencia para gestionar la notificación en plazo: a diferencia de una consulta rutinaria, aquí el coste de un despacho especializado en protección de datos suele ser mucho menor que el riesgo de una notificación mal redactada o fuera de plazo.
- Un ciberseguro con cobertura de gestión de incidentes suele incluir precisamente este apoyo —asesoría legal, forense y de comunicación— dentro del plazo de las primeras 72 horas; lo cubrimos con detalle en nuestra calculadora de precio del ciberseguro.
- Revisa el cifrado de los datos más sensibles. Si los datos comprometidos están cifrados de forma efectiva, puede eximirte de la comunicación a los afectados del artículo 34, aunque no de la notificación a la AEPD si hay riesgo.
Fuentes
- Reglamento (UE) 2016/679 (RGPD), arts. 33 y 34, EUR-Lex
- Guía para la notificación de brechas de datos personales, AEPD
- La AEPD recibió en 2025 más de 2.700 notificaciones de brechas de datos personales, AEPD
- Ley Orgánica 3/2018 (LOPDGDD), arts. 73 y 77, BOE
- Sanciones AEPD 2026: multas RGPD actualizadas, Legiscope
Escrito por José G. · Informático
Informático con más de 30 años de experiencia profesional, 20 de ellos gestionando documentación confidencial —tanto administrativa como sanitaria— en el entorno empresarial. NoLoDigoYo nace de esa experiencia práctica con datos sensibles: cada herramienta se apoya en cifras y fuentes oficiales verificables, no en opinión.
Preguntas frecuentes
¿Qué pasa si no notifico una brecha de seguridad en 72 horas?
No notificar a la AEPD en el plazo de 72 horas (art. 33 RGPD) es en sí misma una infracción sancionable, independiente de la brecha original. La LOPDGDD la clasifica como infracción grave, con un tope legal de hasta 10 millones de euros o el 2% de la facturación anual mundial, la cifra que sea mayor. Si te retrasas pero notificas igualmente, debes justificar el motivo de la dilación en la propia notificación.
¿Desde cuándo se cuentan las 72 horas?
Desde que el responsable del tratamiento tiene constancia de la brecha, no desde que ocurrió el incidente ni desde que termina de investigar su alcance completo. Si detectas indicios de una brecha un viernes por la tarde, el plazo corre desde ese momento, aunque todavía no sepas cuántos registros están afectados.
¿Tengo que notificar todas las brechas de seguridad a la AEPD?
No. Solo es obligatorio notificar cuando sea probable que la brecha suponga un riesgo para los derechos y libertades de las personas afectadas. Si concluyes razonadamente que el riesgo es improbable, no hace falta notificar, pero esa decisión y su justificación deben quedar documentadas internamente, porque la AEPD puede pedirte que la acredites.
¿Cuándo tengo que avisar también a los afectados, no solo a la AEPD?
Cuando la brecha suponga un riesgo alto (no solo probable, sino alto) para sus derechos y libertades (art. 34 RGPD): por ejemplo, exposición de contraseñas, datos financieros o de salud sin cifrar. La comunicación debe hacerse sin dilación indebida, en lenguaje claro y sencillo, explicando qué pasó y qué pueden hacer para protegerse. No hace falta si los datos estaban cifrados de forma que resultan ininteligibles, si aplicaste medidas posteriores que neutralizan el riesgo, o si supondría un esfuerzo desproporcionado (en cuyo caso se sustituye por una comunicación pública).
¿Qué debe incluir la notificación a la AEPD?
Como mínimo: la naturaleza de la brecha (categorías y número aproximado de afectados y de registros), los datos de contacto del delegado de protección de datos o punto de contacto, las consecuencias probables, y las medidas adoptadas o propuestas para solucionarla y mitigar sus efectos (art. 33.3 RGPD). Si no tienes toda la información en el momento, el propio RGPD permite notificar por fases.
¿Cuánto puede costar no notificar o notificar tarde una brecha de seguridad?
El caso de Air Europa es el ejemplo de referencia en España: 600.000 euros de sanción en gran parte por la notificación tardía de una brecha que afectaba a datos de tarjetas. Como en toda sanción del RGPD, existe una reducción acumulable de hasta el 40% si la empresa reconoce su responsabilidad y paga voluntariamente antes de la resolución, así que el importe final suele ser menor que la propuesta inicial.
¿Las administraciones públicas también pueden ser sancionadas por esto?
No con una multa económica: reciben un apercibimiento (art. 77 LOPDGDD), que se declara públicamente y queda documentado como infracción, pero sin importe pecuniario. El Ayuntamiento de Getafe, por ejemplo, recibió tres apercibimientos por infringir los artículos 5.1.f, 32 y 33 del RGPD tras una brecha que sí suponía un riesgo real para los afectados.
¿Qué pasa si soy un encargado del tratamiento y no el responsable?
Si gestionas datos por cuenta de otra empresa (por ejemplo, eres una gestoría, un proveedor de software o un call center), tu obligación es distinta: debes notificar la brecha a tu cliente (el responsable del tratamiento) sin dilación indebida en cuanto tengas constancia de ella. Es él quien debe notificar después a la AEPD dentro de las 72 horas. No hacerlo también es una infracción grave según la LOPDGDD.