Ciberseguro para empresas: qué cubre y cuánto cuesta
Publicado el 1 de septiembre de 2026
🧮 Herramienta gratuita · sin registro
Desglose de la estimación:
Con tu nivel de seguridad actual
Con medidas de seguridad avanzadas
A 5 años, frente al coste medio de un ciberataque:
Estimación orientativa a partir de rangos de mercado publicados por corredurías especializadas — no existen tarifas oficiales públicas de ciberseguro en España. El precio real depende del cuestionario de riesgo de cada aseguradora, la facturación exacta, el límite de indemnización elegido y el historial de siniestros. No sustituye una cotización real ni constituye asesoramiento financiero.
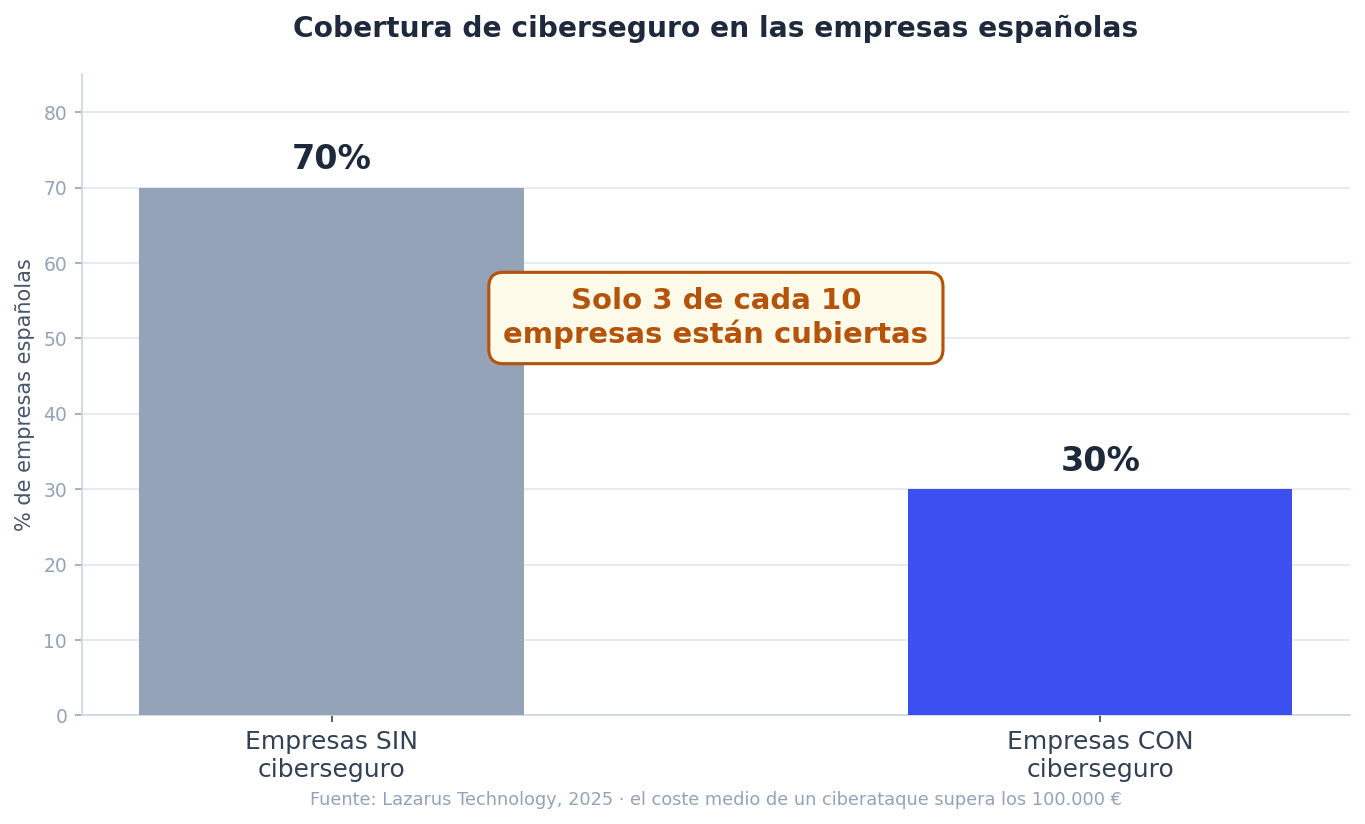
Un ciberataque le cuesta a una empresa española, de media, más de 100.000€ — hasta 14 veces más que un incendio. Y sin embargo, solo 3 de cada 10 empresas tienen un seguro específico para cubrirse frente a ese riesgo. La mayoría sigue confiando en que “a mí no me va a tocar”, la misma lógica que durante décadas llevaba a muchos negocios a no asegurar un local frente a incendios, hasta que un siniestro real cambiaba esa forma de pensar de golpe y sin aviso previo.
Los datos: la mayoría de empresas está desprotegida
Las cifras del sector son claras sobre el tamaño del vacío:
- Solo el 30% de las empresas españolas cuenta con un seguro específico para ciberataques, según datos de Lazarus Technology de 2025 — el resto sigue expuesto sin ninguna cobertura dedicada, más allá de lo que pueda incluir, de forma limitada, una póliza multirriesgo genérica.
- El coste medio de un ciberataque en España supera los 100.000€, una cifra hasta 14 veces mayor que la de un incendio, un siniestro que sí suele estar bien cubierto en cualquier póliza de negocio.
- Un informe de Google sobre el panorama de ciberseguridad en España concluye que el 60% de las pymes europeas, incluidas las españolas, se ven obligadas a cerrar en los seis meses siguientes a sufrir un ciberataque.
- Según INCIBE, en torno al 55% de las pymes no contrata un ciberseguro por pura falta de concienciación: consideran, de forma equivocada, que su tamaño las hace poco atractivas para un ataque.
El mercado, sin embargo, está reaccionando: el volumen de primas de ciberseguro en España alcanzó los 190 millones de euros en 2025, un 12% más que el año anterior, según el sexto Estudio sobre Ciberseguridad y Gestión del Riesgo Ciber en España de Aon. La banca y la energía lideran la madurez en gestión de este riesgo; el sector agroalimentario y la logística van más rezagados.
¿Es obligatorio? La confusión con DORA y NIS2
Con dos normativas europeas recientes obligando a mejorar la ciberseguridad, es fácil asumir que también obligan a asegurarla. No es así:
- El Reglamento DORA (Reglamento UE 2022/2554), aplicable desde el 17 de enero de 2025, obliga a entidades financieras (bancos, aseguradoras, gestoras, entidades de pago) a gestionar el riesgo tecnológico, hacer pruebas de resiliencia y vigilar a sus proveedores críticos. No impone contratar ningún seguro.
- La Directiva NIS2, todavía en proceso de transposición en España, amplía qué sectores se consideran “esenciales” o “importantes” (energía, transporte, banca, salud, administración pública, y ahora también agroalimentario, farmacéutico, fabricación, gestión de residuos, logística y proveedores de servicios en la nube, entre otros) y les exige gestión de riesgos y notificación de incidentes en plazos de 24 horas, 72 horas y un mes. Tampoco exige una póliza, pero sí sanciones de hasta 10 millones de euros si no cumples sus requisitos técnicos.
Dicho esto, el endurecimiento normativo sí está influyendo indirectamente en el ciberseguro: la exigencia de gestionar el riesgo de la cadena de suministro que trae NIS2 está cambiando cómo las aseguradoras diseñan sus pólizas y qué preguntan en el cuestionario de suscripción, incluso para empresas que no están directamente obligadas por la directiva pero que son proveedoras de alguna que sí lo está.
Qué cubre (y qué no) una póliza de ciberseguro
Las coberturas estándar que ofrece el mercado español, aunque el detalle varía entre aseguradoras, suelen incluir:
| Cobertura | Qué incluye |
|---|---|
| Respuesta a incidentes | Análisis forense, contención del ataque, asesoramiento técnico y legal inmediato |
| Notificación | Comunicación a los afectados y a la AEPD dentro del plazo legal de 72 horas |
| Restauración | Recuperación de datos y reconstrucción de sistemas afectados |
| Responsabilidad civil | Reclamaciones de terceros (clientes, proveedores) por el incidente |
| Extorsión y ransomware | Negociación y, en muchas pólizas, el propio pago del rescate |
| Interrupción del negocio | Pérdida de beneficios durante el tiempo de parada de la actividad |
| Gestión de crisis | Comunicación de crisis y gestión reputacional tras el incidente |
Las exclusiones más habituales, y las que más sorprenden cuando aparecen en la letra pequeña:
- Cláusula de guerra o ciberguerra: ataques atribuidos a un estado o vinculados a un conflicto bélico quedan fuera de cobertura en la mayoría de pólizas — una exclusión cada vez más discutida en el sector tras varios incidentes de gran escala atribuidos a actores estatales.
- Vulnerabilidades conocidas sin parchear: si la brecha se produjo por un fallo de seguridad que ya conocías y no corregiste, la aseguradora puede rechazar el siniestro.
- Declaraciones inexactas en el cuestionario de riesgo: decir que tenías copias de seguridad verificadas, MFA activado o un antivirus gestionado cuando no era cierto es motivo habitual de rechazo de la indemnización, incluso si el resto de la póliza parecía cubrir el incidente.
- Fraude del CEO (BEC): muchas pólizas de ciberseguro lo excluyen por defecto, porque técnicamente la transferencia la autorizó un empleado real, no un sistema comprometido. Si tu empresa maneja pagos a proveedores con frecuencia, comprueba si tu póliza incluye esta cobertura de forma expresa — aquí explicamos con casos reales cómo funciona este tipo de fraude y qué medidas lo previenen antes de que llegue el momento de reclamar.
Cómo funciona un siniestro, paso a paso
Contratar la póliza es solo el primer paso; entender cómo se activa marca la diferencia entre una cobertura que realmente ayuda en el peor momento y una que se queda en papel:
- Detección y notificación a la aseguradora. La mayoría de pólizas exigen avisar dentro de un plazo corto (24-72 horas) desde que se detecta el incidente, no desde que se confirma su alcance completo. Avisar tarde es una de las causas más comunes de fricción a la hora de cobrar.
- Activación del equipo de respuesta. Las aseguradoras de ciberseguro suelen tener un panel de proveedores homologados (forenses, abogados especializados, negociadores de ransomware) que se ponen en marcha de inmediato, muchas veces sin coste adicional dentro del límite de la póliza.
- Peritaje y valoración del daño. Se determina qué parte del incidente entra dentro de las coberturas contratadas y cuál queda excluida — aquí es donde las declaraciones del cuestionario de suscripción se revisan con lupa.
- Indemnización o pago directo de gastos. Según la póliza, la aseguradora paga directamente a los proveedores de respuesta (forense, recuperación de datos, comunicación de crisis) o reembolsa a la empresa los gastos ya asumidos, hasta el límite contratado.
Este proceso es también el motivo por el que muchas aseguradoras ofrecen ahora, como servicio añadido, líneas de ayuda 24/7 y auditorías previas de seguridad: cuanto antes se contiene un incidente, menor es el coste final y menos discutible resulta el siniestro.
Ciberseguro frente a autoseguro: el cálculo que convence
Compara estos dos escenarios para una pyme mediana con una prima anual de 3.000€ y un límite de indemnización de 500.000€:
| Escenario | Coste a 5 años sin incidentes | Coste si sufre un incidente grave |
|---|---|---|
| Con ciberseguro | 15.000€ (prima acumulada) | 15.000€ + posible franquicia, el resto lo asume la aseguradora hasta el límite |
| Sin ciberseguro (“autoseguro”) | 0€ | Coste medio de más de 100.000€ asumido íntegramente por la empresa, con riesgo real de cierre según el informe de Google |
La diferencia no es solo económica: una empresa asegurada tiene acceso inmediato a un equipo de respuesta experto desde el minuto uno, mientras que una empresa sin póliza tiene que buscar y contratar esos mismos servicios de urgencia, en peores condiciones de precio y de tiempo, en mitad de la crisis.
Quién debería priorizarlo antes que nadie
Aunque cualquier negocio con presencia digital es candidato a sufrir un incidente, hay perfiles donde el ciberseguro debería ser una prioridad más urgente que para el resto:
- Empresas que tratan datos personales a gran escala (clínicas, e-commerce, correduras de seguros, asesorías): además del coste técnico, un incidente aquí suele desencadenar también la obligación de notificar la brecha a la AEPD dentro de las 72 horas y expone a la empresa a una posible sanción RGPD independiente del propio ciberataque.
- Negocios que dependen de una web o plataforma online para facturar, donde cada hora de caída se traduce directamente en ingresos perdidos, no solo en un problema técnico.
- Empresas que ya están dentro del ámbito de NIS2 como entidad esencial o importante, donde la presión regulatoria y la exposición reputacional de un incidente son mayores.
- Cualquier pyme que ya haya sufrido un intento de ataque, aunque no llegara a materializarse del todo: es la señal más clara de que ya eres un objetivo, no una hipótesis.
Cuánto cuesta: rangos orientativos por tamaño de empresa
No existen tarifas oficiales públicas — cada aseguradora cotiza según su propio cuestionario de riesgo, facturación, sector y límite de indemnización elegido. Aun así, las estimaciones de corredurías especializadas dibujan un patrón consistente:
| Perfil de empresa | Rango de prima anual orientativo |
|---|---|
| Autónomo o micropyme (1-10 empleados) | 250€ – 800€ |
| Pyme pequeña-mediana (10-50 empleados) | 800€ – 3.000€ |
| Empresa mediana (50-250 empleados) | 1.500€ – 8.000€ |
Como referencia de mercado: una pyme con una facturación de 1 a 5 millones de euros y un límite de indemnización de 1 millón suele moverse en torno a 65-85€ al mes (unos 780-1.020€ al año). El factor que más mueve el precio no es solo el tamaño, sino la madurez de seguridad real: dos empresas del mismo tamaño pueden recibir cotizaciones muy distintas según si tienen MFA, backups verificados fuera de línea y un plan de respuesta a incidentes documentado.
Cómo reducir el coste de tu póliza
- Activa la autenticación multifactor (MFA) en el correo corporativo y en los accesos remotos. Es la medida más citada por las aseguradoras como reductor de prima, porque frena la mayoría de accesos no autorizados que originan un siniestro.
- Ten copias de seguridad periódicas y verificadas, y guarda al menos una copia fuera de línea. Un backup que también quedó cifrado por el mismo ransomware no sirve de nada — las aseguradoras lo preguntan explícitamente en el cuestionario.
- Documenta un plan de respuesta a incidentes, aunque sea sencillo: quién decide qué, a quién se avisa primero, y cómo se contacta con el proveedor de ciberseguro. Tenerlo por escrito mejora las condiciones de la póliza y acelera la respuesta real si ocurre un incidente.
- Sé exacto en el cuestionario de suscripción. La tentación de “redondear al alza” tus medidas de seguridad para pagar menos es la forma más habitual de perder la cobertura justo cuando la necesitas.
- Revisa el coste real de un ciberataque para tu perfil de empresa antes de fijar el límite de indemnización: contratar una póliza con un límite muy por debajo del coste medio de un incidente real deja a la empresa parcialmente desprotegida aunque técnicamente “tenga seguro”.
Ciberseguro y coste de un ciberataque: dos caras de la misma decisión
Tener ya calculado el coste estimado de un ciberataque para tu empresa es el punto de partida lógico antes de decidir cuánto ciberseguro contratar: el límite de indemnización tiene sentido si cubre, como mínimo, ese coste estimado de parada de actividad más recuperación. Ver ambas cifras juntas —el coste de no tener nada y el precio de una póliza que lo cubra— es lo que suele convencer a una pyme de que la prima anual es barata comparada con la alternativa. No hace falta calcular ninguna de las dos cifras a ojo: con ambas calculadoras delante, la decisión de contratar o no un ciberseguro deja de ser una intuición y se convierte en una comparación numérica sencilla.
Fuentes
- Reglamento (UE) 2022/2554 (DORA), EUR-Lex
- Solo tres de cada diez empresas españolas cuentan con seguros para cubrir ciberataques, IT User (datos de Lazarus Technology e INCIBE)
- El volumen de primas de seguros ciber en España se ha incrementado un 12%, IT User (Estudio Aon 2025)
- INCIBE detectó más de 122.000 incidentes de ciberseguridad en 2025, INCIBE
- Seguro de ciberriesgo para pymes: coberturas y precio, Corredurias.org
Escrito por José G. · Informático
Informático con más de 30 años de experiencia profesional, 20 de ellos gestionando documentación confidencial —tanto administrativa como sanitaria— en el entorno empresarial. NoLoDigoYo nace de esa experiencia práctica con datos sensibles: cada herramienta se apoya en cifras y fuentes oficiales verificables, no en opinión.
Preguntas frecuentes
¿Es obligatorio tener un ciberseguro en España?
No, con carácter general no existe ninguna ley que obligue a las empresas españolas a contratar un ciberseguro. Ni el Reglamento DORA (obligaciones de resiliencia digital para el sector financiero desde enero de 2025) ni la Directiva NIS2 exigen contratar una póliza: imponen medidas de gestión del riesgo y notificación de incidentes, pero la cobertura aseguradora sigue siendo voluntaria.
¿Cuánto cuesta un ciberseguro para una pyme?
Según estimaciones de corredurías especializadas, un autónomo o micropyme puede encontrar pólizas básicas desde 250-300€ al año, con un rango habitual de 300 a 800€. Para una pyme de 10 a 250 empleados, el coste típico va de 1.500 a 8.000€ anuales, según facturación, sector y el límite de indemnización contratado. No existen tarifas oficiales públicas: cada aseguradora cotiza según su propio cuestionario de riesgo.
¿Qué cubre normalmente un ciberseguro?
Las coberturas estándar del mercado español incluyen: respuesta a incidentes y análisis forense, notificación a afectados y a la AEPD, restauración de datos y sistemas, responsabilidad civil frente a terceros, extorsión y pagos de rescate por ransomware, pérdida de beneficios por interrupción del negocio, y gestión de la crisis de reputación. El detalle exacto varía mucho entre aseguradoras.
¿Qué queda fuera de la cobertura habitualmente?
Las exclusiones más comunes son la 'cláusula de guerra' (ataques atribuidos a estados o a conflictos entre países, cada vez más discutida por las aseguradoras tras varios ataques de gran escala), las vulnerabilidades conocidas que la empresa no había parcheado, y las declaraciones inexactas en el cuestionario de riesgo inicial: si dijiste que tenías backups verificados y no era cierto, la aseguradora puede rechazar el siniestro.
¿Puedo bajar el precio del ciberseguro?
Sí. Las aseguradoras valoran, y premian con mejor precio, la autenticación multifactor (MFA), copias de seguridad periódicas y verificadas fuera de línea, un antivirus/EDR gestionado, formación del personal contra el phishing y un plan de respuesta a incidentes documentado. El proceso de suscripción de las pólizas para pymes se ha vuelto más flexible en 2025, con cuestionarios simplificados que ajustan el precio según la madurez real de seguridad de la empresa.
¿Cuántas empresas españolas tienen ciberseguro?
Solo un 30% aproximadamente, según datos de Lazarus Technology de 2025. INCIBE atribuye buena parte de ese vacío a la falta de concienciación: en torno a un 55% de las pymes no contrata cobertura porque considera, erróneamente, que no son un objetivo atractivo para un ciberataque.
¿De verdad compensa frente al coste de no tenerlo?
Los números apuntan a que sí: el coste medio de un ciberataque en España supera los 100.000€, hasta 14 veces más que el de un incendio, y un informe de Google señala que el 60% de las pymes europeas que sufren un ciberataque se ven obligadas a cerrar en los siguientes seis meses. Frente a esa exposición, una prima anual de unos cientos o pocos miles de euros es, para la mayoría de negocios, una fracción mínima del riesgo real.
¿El ciberseguro sustituye a tener medidas de seguridad?
No, las complementa. Ninguna aseguradora cubre negligencia grave o ausencia total de medidas básicas, y muchas pólizas excluyen o reducen la indemnización si no cumplías lo declarado en el cuestionario de riesgo. El ciberseguro es la red de seguridad para cuando, a pesar de las medidas técnicas, el incidente ocurre igualmente — no un sustituto de la prevención.